Space Explorer (HackTheBox) : contourner un contrôle d'accès grâce aux parseurs JSON
Challenge : Space Explorer sur HackTheBox.
Scénario : A lost space mission control system suffers from flawed authentication logic between its Sender and Receiver services.
Analyse
Le challenge fait tourner deux services : une application Go (main.go) et une API Flask (app.py).
main.go sert la page HTML et transmet les commandes à l’API Flask par une requête POST.
Côté Python, la route /execute lit le champ action du JSON reçu :
@app.route('/execute', methods=['POST'])
def execute():
    if not request.is_json:
        return jsonify({"error": "Invalid transmission format"}), 400

    data = request.get_json()

    if 'action' not in data:
        return jsonify({"error": "No command received"}), 400

    if data['action'] == "getcosmic":
        anomaly = random.choice(COSMIC_ANOMALIES)
        return jsonify(anomaly)
    elif data['action'] == "getSecureCode":
        return jsonify({
            "flag": os.getenv("FLAG", "HTB{flag_not_set}"),
            "name": "Captain's Log",
            "src": "https://images.unsplash.com/photo-1534447677768-be436bb09401?w=600"
        })
    else:
        return jsonify({"error": "Unknown command"}), 400
Il faut donc envoyer l’action getSecureCode à l’API pour obtenir le flag. On ne peut pas l’interroger directement, car le Dockerfile ne l’expose pas : on est obligé de passer par l’application Go.
Le problème, c’est que l’application Go répond « Access denied » dès que l’action est getSecureCode. Seule l’action getcosmic est relayée à l’API, avec le corps de la requête tel quel :
	case "getcosmic":
		resp, err := http.Post("http://localhost:8081/execute", "application/json", bytes.NewBuffer(body))
		if err != nil {
			log.Printf("Failed to reach cosmic scanner: %v", err)
			http.Error(w, "Scanner offline", http.StatusInternalServerError)
			return
		}
		defer resp.Body.Close()
		io.Copy(w, resp.Body)
	case "getSecureCode":
		w.Write([]byte("Access denied: Invalid security clearance"))
	default:
		http.Error(w, "Invalid command", http.StatusBadRequest)
	}
Il faut donc une requête que :
- Go lit comme
getcosmic, pour qu’elle soit relayée à l’API ; - Python lit comme
getSecureCode, pour qu’elle renvoie le flag.
Exploitation
Les deux parseurs JSON ne se comportent pas de la même façon :
- le parseur de Go (
encoding/json) associe les clés aux champs sans tenir compte de la casse, et quand une clé apparaît plusieurs fois, la dernière l’emporte ; - celui de Python tient compte de la casse :
actionetActionsont deux clés distinctes.
Avec Burp Suite, on envoie donc :
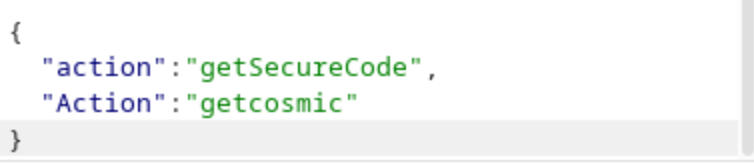
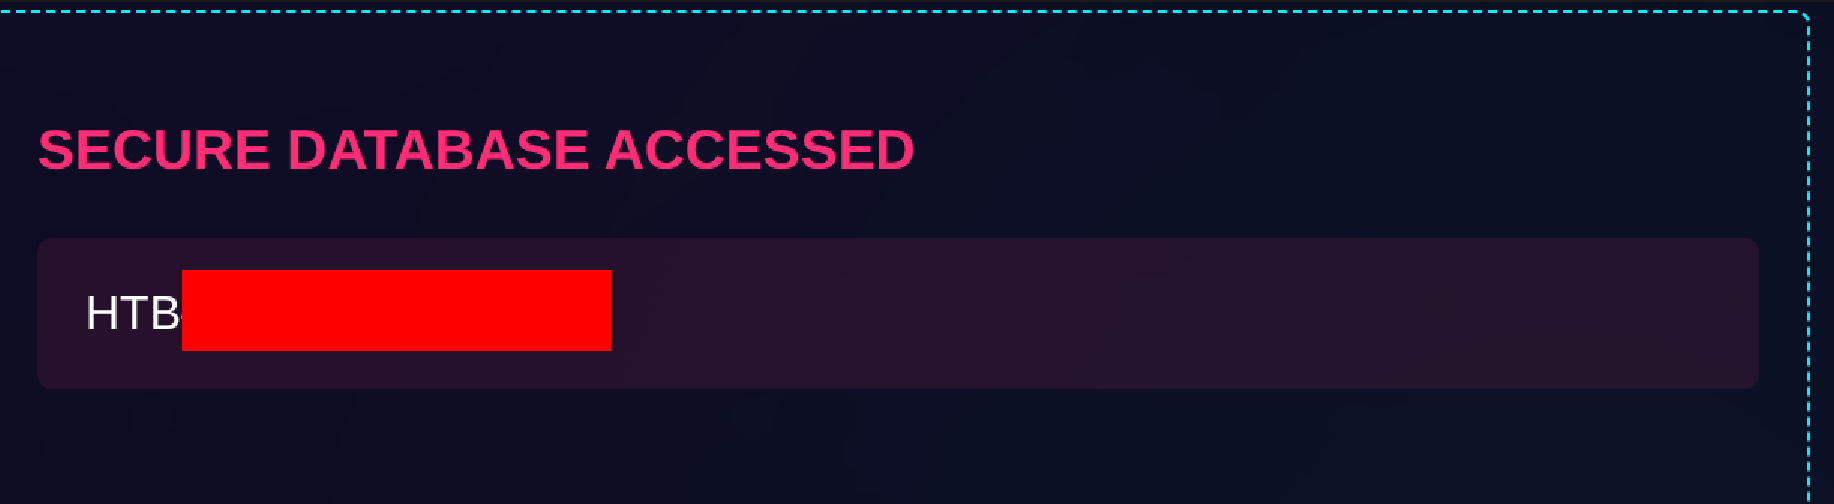
Go voit deux clés qui correspondent à son champ action, garde la dernière ("Action": "getcosmic") et relaie la requête. Python ne lit que la clé action exacte et exécute getSecureCode :
À retenir
Quand deux services analysent le même message, chacun doit l’interpréter de la même façon. Ici, le contrôle d’accès est fait par un service et l’action par un autre : il suffit que leurs parseurs divergent pour contourner le contrôle. La correction consiste à relayer une requête reconstruite à partir de ce que Go a validé, plutôt que le corps brut reçu.